Felkészülten az auditra.A bizalom rendszere.Szakértelem az Ön oldalán.Adatvédelem, személyesen.
Információbiztonsági Felelős
Kiszervezett Információbiztonsági FelelősIBF
Bejelentett, CISA/CISM minősítésű IBF senior szakértői háttérrel – kiszámítható havidíjban, egy főállású kolléga bérének töredékéért. NIS2, DORA és ISO 27001 megfelelés folyamatos fenntartása.
Szenior szakértelem, személyes felelősség. Információbiztonsági vezető az Ön oldalán, kiszámítható havidíjért.
Díjmentes konzultáció 24 órán belüli válasz GDPR-megfelelő
Az ár tájékoztató jellegű; a pontos havidíjat és a szolgáltatási tartalmat ingyenes előzetes konzultáció után, egyedi ajánlatban rögzítjük.
Az első lépés
Kezdjük egy tiszta képpel.
Ismerje meg a várható költségeket. Néhány válasz, azonnali díjbecslés — utána személyesen pontosítjuk a részleteket.
Alapok
Mi az Információbiztonsági Felelős, és kinek kötelező kijelölnie?
Az Információbiztonsági Felelős (IBF) a szervezet kiberbiztonsági megfelelésének név szerint kijelölt, a felügyeleti hatóságnak bejelentett felelőse. Ő gondoskodik arról, hogy a jogszabályban előírt biztonsági intézkedések ne csak papíron létezzenek: karbantartja a szabályzatokat, koordinálja a kockázatelemzést, felügyeli az incidenskezelést, előkészíti a hatósági bejelentéseket és tartja a kapcsolatot a hatósággal, valamint az auditorral.
2024. évi LXIX. törvény
Magyarországon az uniós NIS2 irányelvet a kiberbiztonságról szóló 2024. évi LXIX. törvény (Kiberbiztonsági tv.) ültette át. A törvény hatálya alá tartozó szervezeteknek – többek között –
nyilvántartásba kell vetetniük magukat,
kockázatarányos kiberbiztonsági intézkedéseket kell bevezetniük,
rendszeres kiberbiztonsági auditon kell megfelelniük,
és Információbiztonsági Felelőst kell kijelölniük, akit a felügyeleti hatóság – a gazdálkodó szervezetek esetében a Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) – felé be kell jelenteni.
Az IBF lehet a szervezet saját munkavállalója, de a feladat szolgáltatási szerződés keretében külső szakértőre is bízható.
Kire vonatkozik a kötelezettség?
A kötelezettség a kiemelten kockázatos és a kockázatos ágazatokban működő, közepes vagy annál nagyobb méretű szervezeteket érinti – jellemzően azokat, amelyek legalább 50 főt foglalkoztatnak, vagy amelyek éves árbevétele, illetve mérlegfőösszege meghaladja a 10 millió eurót. Bizonyos szolgáltatóknál (pl. digitális infrastruktúra) a mérethatártól függetlenül fennáll a kötelezettség.
A hatóság a nyilvántartásba vétel, az IBF-kijelölés vagy az előírt intézkedések elmulasztását bírsággal szankcionálhatja. A NIS2 szerinti felső bírságkeret alapvető (kiemelten kockázatos) szervezeteknél akár 10 millió euró vagy a világszintű éves árbevétel 2%-a, fontos (kockázatos) szervezeteknél 7 millió euró vagy az árbevétel 1,4%-a. Biztonsági esemény bekövetkezésekor a szervezetnek 24 órán belül korai figyelmeztetést, 72 órán belül részletes bejelentést, egy hónapon belül pedig záró jelentést kell tennie – IBF nélkül ezek határidőre történő teljesítése a gyakorlatban nehezen kivitelezhető.
Felső bírságkeret alapvető (kiemelten kockázatos) szervezeteknél
7 M€ / 1,4%
Felső bírságkeret fontos (kockázatos) szervezeteknél
Biztonsági esemény bekövetkezésekor
24 órakorai figyelmeztetés
72 órarészletes bejelentés
1 hónapzáró jelentés
Frissítve: 2026. szeptember
A havidíj tartalma
Mit tartalmaz a havidíjas IBF szolgáltatás?
A szolgáltatás keretében a zemITis szakértője lesz a szervezete hatóságnak bejelentett Információbiztonsági Felelőse. A havidíj jellemzően havi ~24 óra dedikált szakértői kapacitást tartalmaz, amely a szervezet méretétől és információbiztonsági érettségétől függően lehet több vagy kevesebb – a pontos keretet az ajánlatban rögzítjük. A havi keretbe az alábbi feladatok tartoznak:
01
Irányítási rendszer és szabályozás
ISMS kialakítása és karbantartása: az információbiztonsági irányítási rendszer teljes körű megtervezése és kialakítása a szervezet működéséhez, kockázataihoz és jogszabályi kötelezettségeihez igazítva – szabályzatok, eljárásrendek, nyilvántartások és kapcsolódó dokumentációk elkészítése, felelősségi körök és kontrollok meghatározása, kockázatkezelési és felülvizsgálati folyamatok kialakítása, a bevezetés szakmai támogatása.
Informatikai Biztonsági Szabályzat: felülvizsgálata, aktualizálása – hiánya esetén megírása – és a jogszabályi megfelelés folyamatos fenntartása.
Biztonsági osztályba sorolás: az elektronikus információs rendszerek besorolása és nyilvántartásának kezelése.
Szabályzatok és szerződések információbiztonsági szempontú véleményezése.
02
Kockázatkezelés és tervezés
Kockázatelemzés: elvégzése, koordinálása és az intézkedési tervek nyomon követése.
Üzleti hatáselemzés (BIA): elkészítése az érintett üzleti területek bevonásával.
Éves IT-biztonsági terv: elkészítése és aktualizálása.
Sérülékenységmenedzsment: a kapcsolódó intézkedések nyomon követése.
03
Incidenskezelés és hatósági kapcsolat
Biztonsági események kezelésének szakmai támogatása és szükség esetén a hatósági bejelentések (24/72 órás határidők) előkészítése.
Kapcsolattartás az SZTFH-val és az NBSZ NKI-val, illetve az érintett ágazati szervezetekkel; a kötelező éves információbiztonsági felülvizsgálatok és a kiberbiztonsági audit koordinálása.
04
Tudatosság és vezetői riportálás
Évi két biztonságtudatossági oktatás – általános munkavállalói és vezetői célcsoport számára.
Havi vezetői státuszjelentés, negyedéves vezetői beszámoló és folyamatos szakmai tanácsadás a felmerülő kérdésekben.
Nem egy szakember – egy csapat
A bejelentett IBF egy konkrét, névvel vállalt szakértő, a munkavégzés azonban nem egyetlen személyre épül. Tevékenységét több senior információbiztonsági és compliance tanácsadó támogatja, az elkészült dokumentációkat pedig minden esetben négy szem elv alapján ellenőrizzük, mielőtt átadjuk. Ez ügyfeleink számára szélesebb szakmai hátteret, folytonosságot, és az egyszemélyes IBF funkcióból eredő helyettesítési és kompetenciakockázat kiküszöbölését jelenti.
Igény esetén a havi keret bővíthető, és a szolgáltatás összekapcsolható a NIS2 felkészítés, az ISO/IEC 27001 vagy a DORA projektjeinkkel.
Belső vagy kiszervezett IBF? Mennyibe kerül valójában?
Egy CISA/CISM minősítésű, NIS2-tapasztalattal rendelkező információbiztonsági vezető toborzása ma 3–6 hónapot vesz igénybe, a teljes munkáltatói költsége pedig – bér, járulékok, képzések, tanúsítványok fenntartása – jellemzően több millió forint havonta. Ráadásul egyetlen személyre épül: szabadság, betegség vagy felmondás esetén a funkció megszűnik, a hatósági határidők viszont nem.
Szempont
Belső, főállású IBF
zemITis kiszervezett IBF
Havi költség
Bruttó bér ~1,5–2 M Ft + munkáltatói járulék + képzés + tanúsítványok ≈ 2–2,5 M Ft/hó (becslés)
Kiszámítható havidíj, jellemzően 300–400 ezer Ft + ÁFA/hó (mérettől és érettségtől függően)
Indulás
3–6 hónap toborzás és betanulás
Szerződéskötés után azonnal, kulcsrakészen
Rendelkezésre állás
Szabadság, betegség, felmondás esetén nincs helyettes
Csapat áll a bejelentett IBF mögött – a funkció folyamatos
Szakmai háttér
Egy ember tudása és tapasztalata
CISA, CISM, ISO 27001 Lead Auditor szakértők, Big4 audit-metodika
Minőségbiztosítás
Nincs független ellenőrzés
Minden dokumentáció négy szem elv alapján ellenőrizve. Cégünk továbbá szakmai felelősségbiztosítással rendelkezik.
Hatósági és auditori kapcsolat
Tanulási görbe, egyedi tapasztalat
Rutinszerű: több szervezet bejelentett IBF-jeként, SZTFH-, MNB- és NBSZ NKI-elvárások ismeretében
Skálázhatóság
Fix kapacitás
A havi óraszám a szervezet igényéhez igazítható; NIS2/ISO 27001/DORA projekt hozzákapcsolható
Függetlenség
Belső érdekviszonyok
Külső, objektív szemlélet – az auditor szemével
A kiszervezett IBF nem „olcsóbb változat”: senior szakértői háttérrel támogatott, folyamatosan rendelkezésre álló IBF funkció, kiszámítható díj mellett – egy teljes állású kolléga fizetésének töredékéért.
Egy belső IBF integrálása és megtartása komoly toborzási kihívás és drága beruházás. Mi azonnali, kulcsrakész és költséghatékony választ adunk.
Prémium szakértelem
Nemzetközi, Big4 tanácsadói tapasztalattal rendelkező kollégák garantálják a legmagasabb szintű metodikát.
Hivatalos minősítések
Vezető CISA, CISM és ISO 27001 Lead Auditor végzettségű szakértőink biztosítják a hibátlan audit-megfelelést.
Üzleti szemlélet
Stratégiai szinten fogjuk össze a jogi-szabályozási, az auditori és az IT kockázatkezelési területeket.
A szakértő
Ki lesz a szervezete bejelentett Információbiztonsági Felelőse?
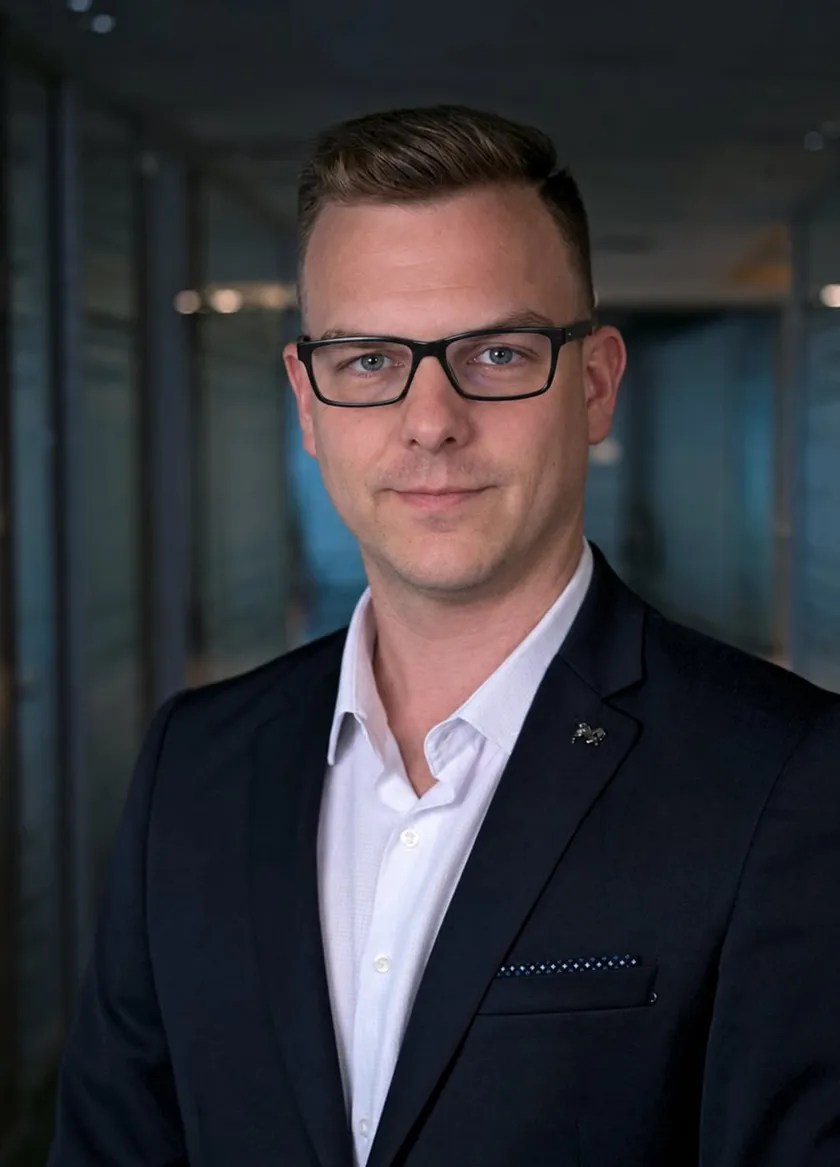
Meisitz Dávid
Senior IT Compliance és NIS2 Readiness szakértő, CISA, CISM, ISO/IEC 27001 Lead Auditor
Dávid több mint tíz éve dolgozik kiberbiztonsági irányítás, IT-compliance és kockázatkezelés területén, multinacionális szervezeteknél. Pályáját a Deloitte IT-audit és IT-biztonsági csapatában kezdte, ahol 5 évet töltött. Nagyvállalati általános IT-kontroll (GITC) auditokat, ISO 27001 ISMS bevezetési és tanúsítás előtti felülvizsgálatokat, valamint ISAE 3402 Type II és SOC 2 bizonyossági megbízásokat vezetett banki, telekommunikációs és energetikai ügyfeleknél.
Tanácsadóként NIS2- és DORA-megfelelési programokat irányított kritikus infrastruktúrát üzemeltető vállalatcsoportoknál: jelenlegi állapot felmérés, szabályozási gap-elemzés, cél működési modell tervezése és bevezetési útiterv. Több szervezet szerződéses, hatóságnak bejelentett Információbiztonsági Felelőseként (IBF/vCISO) felel az információbiztonsági stratégia kialakításáért, a kockázatkezelésért, az incidensbejelentési folyamatokért, a beszállítói lánc biztonságáért és a hatósági kommunikációért.
Kritikus infrastruktúraPénzügy és bankBiztosításTelekommunikációEnergetikaTechnológiaÉpítőipar
„Bejelentett IBF-ként személyesen felelek az ügyfeleim megfeleléséért – de nem egyedül dolgozom. Minden dokumentum, amit átadunk, átment egy senior kolléga ellenőrzésén is. Ez az a minőség, amit egy Big4 auditnál elvárnak, és amit egy belső, egyszemélyes IBF funkció ritkán tud nyújtani.”
A folyamat
Hogyan indul az együttműködés?
1
01. lépés 30 perc
Díjmentes konzultáció
Áttekintjük, hogy a szervezete a Kiberbiztonsági tv. hatálya alá tartozik-e, milyen a kiinduló érettségi szint, és van-e már bejelentett IBF, NIS2-, ISO 27001- vagy DORA-kötelezettség.
2
02. lépés 24 órán belül
Hatókör és ajánlat
Rögzítjük a havi óraszámot, a feladatkört és a kapcsolódó projekteket; személyre szabott, fix havidíjas ajánlatot adunk.
3
03. lépés
Szerződés, IBF-kijelölés és hatósági bejelentés
A szerződéskötéssel egyidejűleg elkészítjük a kijelölő dokumentumot és előkészítjük az IBF bejelentését a felügyeleti hatóság (SZTFH) felé – Ön csak aláírja.
4
04. lépés első 30 nap
Gap-elemzés és intézkedési terv
Felmérjük a jelenlegi állapotot a jogszabályi és szabványi követelményekkel szemben, priorizált intézkedési tervet készítünk, és felállítjuk a rendszernyilvántartást.
5
05. lépés
Folyamatos működés
Havi státuszjelentés, negyedéves vezetői beszámoló, éves felülvizsgálat és oktatások – a megfelelés fenntartása audit-kész állapotban, hatósági megkeresés esetén azonnali szakmai támogatással.
Tanúsítványuk vagy hatósági határidejük közeleg?Az indulást ilyen esetben a határidőhöz igazítjuk.
Információbiztonsági szolgáltatóként saját magunkra is azokat az elveket alkalmazzuk, amelyeket ügyfeleinknek javasolunk.
Minimális hozzáférésAz ügyfél érzékeny vállalati adataihoz kizárólag a feladatellátáshoz szükséges, korlátozott – jellemzően olvasási – jogosultsággal férünk hozzá.
Elkülönített tárolásAz elkészített dokumentációkat ügyfelenként elkülönítve, kontrollált Microsoft 365 Business Premium környezetben, szigorított biztonsági beállítások mellett kezeljük és tároljuk.
Négy szem elvMinden átadott dokumentum független szakértői ellenőrzésen esik át.
TitoktartásA szerződés részét képező titoktartási megállapodás (NDA) alapján dolgozunk.
GYIK
Gyakori kérdések a kiszervezett IBF szolgáltatásról
A felkészítés egyszeri projekt: a megfelelés kiépítése a sikeres auditig. Az IBF (Információbiztonsági Felelős) ezt követő folyamatos, havidíjas szolgáltatás, amely fenntartja és felügyeli a megfelelést.
A pontos díjat a céglétszám, a kiberbiztonsági érettség és a vállalt feladatkör együtt határozza meg, a fenti kalkulátor azonnal becslést ad. A végleges, személyre szabott havidíjat díjmentes konzultáció után, a hatókör alapján rögzítjük.
Igen. A kalkulátorban jelölje, ha 1 éven belül NIS2 vagy ISO 27001 felkészülést terveznek: ekkor a havidíj már tartalmazza a teljes audit-felkészítés és audit-támogatás díját is. A NIS2 felkészítés önálló, egyszeri projektként a NIS2 oldal kalkulátorával is megbecsülhető.
A szerződéskötést követően azonnal, kulcsrakészen indulunk. Az első gap-elemzés és intézkedési terv jellemzően néhány héten belül elkészül.
Nem. Pontosan ez a szolgáltatás lényege: senior, CISA/CISM minősítésű szakértelemhez jut, anélkül hogy főállású vezetőt kellene alkalmaznia és megtartania.
Igen. A jogszabály az IBF funkció betöltését írja elő, nem a munkaviszonyt: a feladat szolgáltatási szerződés keretében külső szakértőre bízható, akit a szervezet ugyanúgy bejelent a hatóságnak, mint egy belső munkavállalót. Szolgáltatásunk keretében a zemITis névvel vállalt szakértője lesz a bejelentett IBF.
A jogszabályi kötelezettségek címzettje a szervezet és annak vezetése; ez kiszervezéssel nem ruházható át. A zemITis szerződéses felelősséget vállal a rábízott IBF-feladatok szakszerű ellátásáért, és a vezetést rendszeres riportokkal, valamint döntés-előkészítéssel támogatja abban, hogy ennek a felelősségnek meg tudjon felelni.
A bejelentett IBF a szerződésben rögzített reakcióidőn belül elérhető, szakmailag támogatja az incidens kezelését és osztályozását, és előkészíti a hatósági bejelentéseket a 24 órás korai figyelmeztetési és a 72 órás részletes bejelentési határidőre, majd a záró jelentést. A technikai elhárítást a szervezet IT-csapata vagy IT-szolgáltatója végzi, az IBF ezt koordinálja és dokumentálja.
A szolgáltatás folyamatos megfelelés-fenntartásra épül, ezért jellemzően 12 hónapos, azt követően határozatlan idejű szerződést kötünk. A pontos feltételeket az ajánlatban rögzítjük.
A kötelezettség jogi személyenként vizsgálandó; egy vállalatcsoporton belül több szervezetnek is lehet bejelentett IBF-je, ugyanaz a szakértő több szervezetet is elláthat. A konzultáción felmérjük, mely társaságok érintettek, és ehhez igazítjuk a havi keretet.
A DPO a személyes adatok GDPR szerinti kezeléséért felel, az IBF a szervezet elektronikus információs rendszereinek biztonságáért a Kiberbiztonsági tv. és a kapcsolódó előírások alapján. A két szerep kiegészíti egymást; egyes szervezeteknél mindkettő kötelező, és szorosan együttműködnek. Kiszervezett DPO szolgáltatásunk
A pénzügyi szektorban a DORA az IKT-kockázatkezelésre külön, részletes követelményrendszert ír elő, amelyet az MNB felügyel. IBF-szolgáltatásunk DORA-hatály alatti ügyfeleknél ezt a keretrendszert is lefedi – a kalkulátorban ezt külön jelölheti.
Egy belső kapcsolattartót (jellemzően IT-vezető vagy ügyvezető), a szükséges rendszerinformációk és dokumentumok rendelkezésre bocsátását, valamint a vezetés részvételét a negyedéves beszámolókon és az éves felülvizsgálaton. A szabályzatok írása, a nyilvántartások vezetése és a hatósági kommunikáció előkészítése a mi feladatunk.
A szükséges sütik mellett az Ön hozzájárulásával analitikai és hirdetési technológiákat használunk a forgalom mérésére és hirdetéseink optimalizálására. Kategóriánként is dönthet. Adatkezelési tájékoztató.